Estimado cliente:
En VivesCloud, la seguridad y continuidad de sus sistemas es una de nuestras principales prioridades.
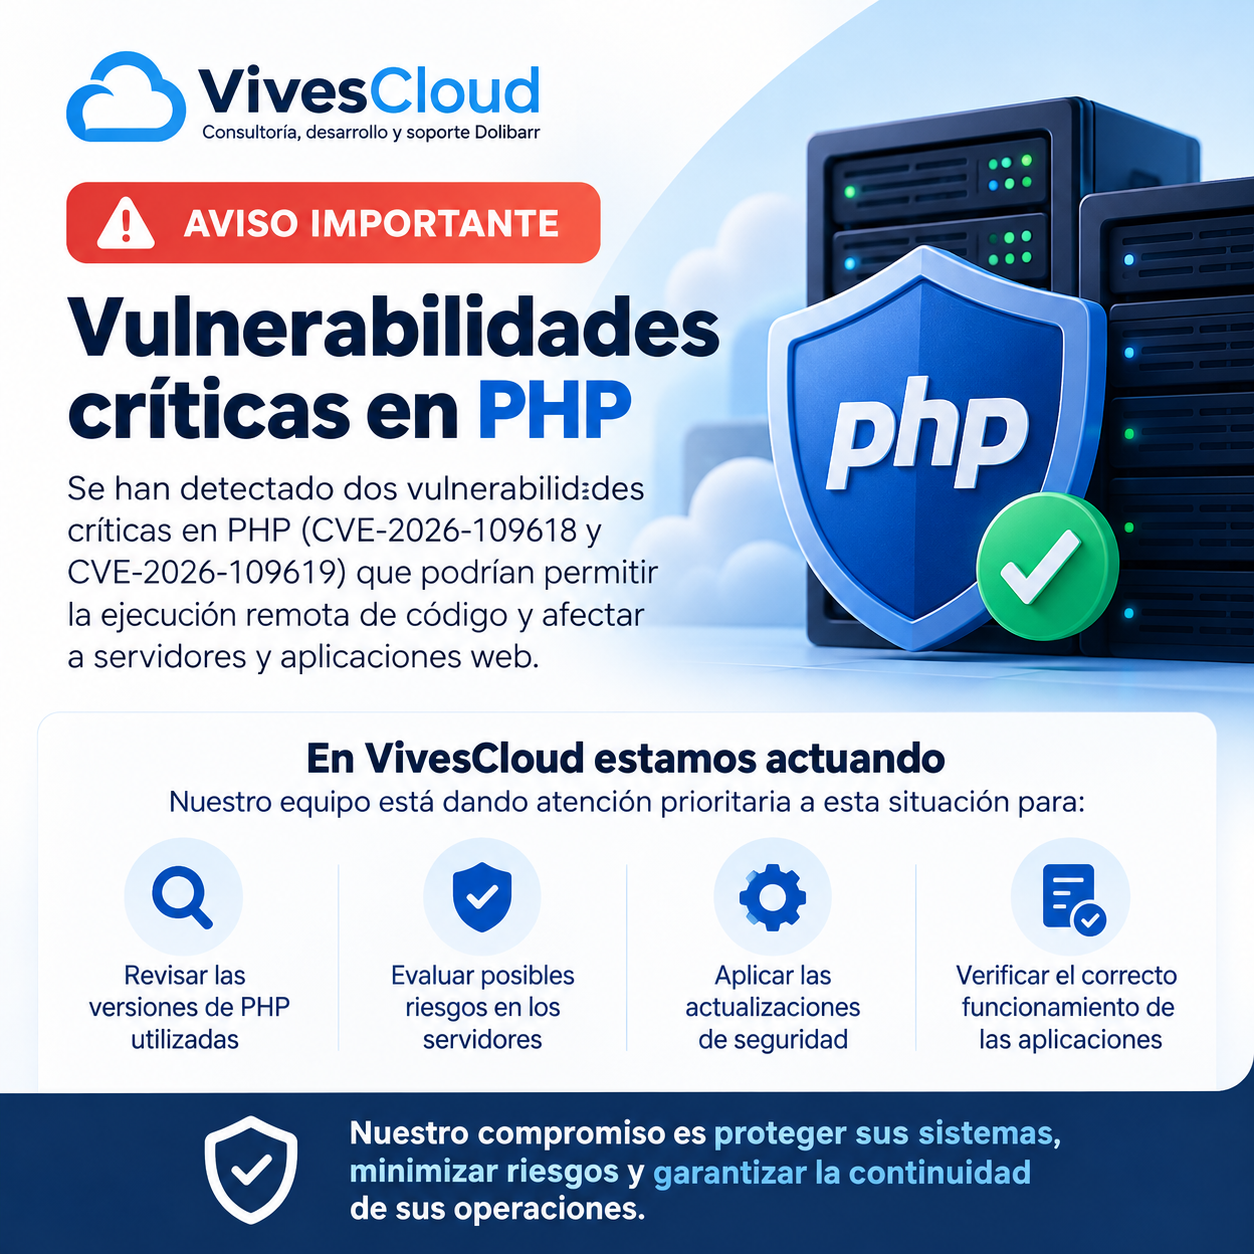
Les informamos que este 21 de octubre de 2026 se han anunciado dos vulnerabilidades críticas de seguridad en PHP, identificadas como CVE-2026-109618 y CVE-2026-109619, que podrían permitir la ejecución remota de código y comprometer la seguridad de servidores y aplicaciones web.
Estas vulnerabilidades afectan a distintas versiones de PHP, tecnología utilizada por numerosas aplicaciones empresariales, incluido Dolibarr ERP/CRM.
¿Qué estamos haciendo al respecto?
Nuestro equipo estará dando atención prioritaria a esta situación, revisando los entornos que administramos y coordinando las actualizaciones y medidas de seguridad necesarias para reducir los riesgos y evitar, en la medida de lo posible, afectaciones a sus operaciones.
Las acciones incluyen:
- Revisión de las versiones de PHP utilizadas.
- Evaluación de posibles riesgos en los servidores.
- Aplicación de actualizaciones de seguridad disponibles.
- Verificación del correcto funcionamiento de las aplicaciones después de las actualizaciones.
¿Qué deben hacer nuestros clientes?
Si su infraestructura es administrada directamente por VivesCloud, estaremos coordinando las acciones correspondientes.
Si utilizan servidores propios o infraestructura administrada por terceros, les recomendamos ponerse en contacto con nosotros para evaluar su situación y determinar las medidas necesarias.
Nuestro compromiso es actuar con la mayor rapidez posible, priorizando la seguridad de su información y la continuidad de sus operaciones.
Agradecemos su confianza y comprensión ante cualquier intervención técnica que pudiera ser necesaria.
Atentamente,
Equipo VivesCloud
Consultoría, desarrollo y soporte Dolibarr
https://vivescloud.com